Сайт на 1С-Битриксе взломали: что делать в первый час и как найти дыру
Взломали сайт на 1С-Битриксе: что сделать в первый час, какие пароли сменить, когда сообщить в Роскомнадзор и как снять пометку Яндекса.
Если взломали сайт, в первый час нужно сохранить следы, по которым видно, как вошёл взломщик, и закрыть ему доступ. Сайт на 1С-Битриксе после взлома часто работает как обычно, а вредоносный код тем временем уводит покупателей из поиска на чужие сайты или лежит без дела, пока его не включат. Если пострадали данные покупателей, у магазина 24 часа, чтобы сообщить об этом в Роскомнадзор.
Как понять, что сайт взломали
Сайт взломали, если на нём изменилось то, чего не меняли ваши сотрудники и подрядчики. Вот признаки взлома:
- в папках сайта появились незнакомые файлы;
- в админке есть администраторы, которых никто не заводил;
- на страницах изменились тексты или появились чужие ссылки;
- покупатель переходит на сайт из поиска и попадает на чужой сайт;
- Яндекс показывает в выдаче предупреждение, что сайт опасен;
- на сервере появились незнакомые задания по расписанию, а нагрузка выросла без роста посетителей.
Попытки взлома — ещё не взлом: роботы подбирают пароль к серверу у всех подряд. На семи серверах, где был открыт вход по паролю, за одни сутки насчитали от 16 до 40 тысяч неудачных попыток, примерно одну каждые 2–5 секунд. Простой пароль при таком темпе рано или поздно подберут.
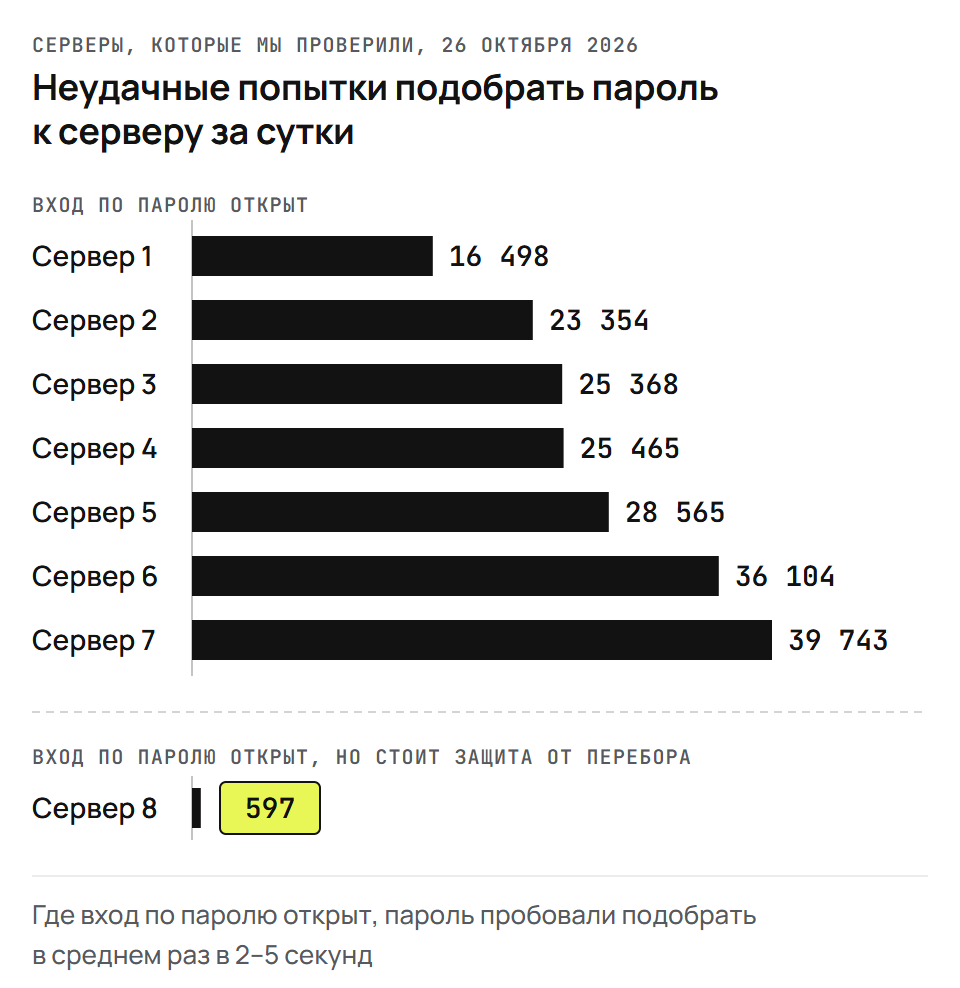
Восемь серверов, одни сутки осенью 2026 года. На восьмом стояла защита от перебора. Названия серверов скрыты.
Как устроен взлом и кто что делает
Взломщик входит через дыру: устаревшую версию Битрикса, PHP или веб-сервера, забытый служебный файл, подобранный или украденный пароль. Потом он оставляет себе вход, например файл в папке сайта или своего администратора, и может долго им не пользоваться. 1С-Битрикс предупреждает, что компании годами не знают о такой закладке. Поэтому вылечить сайт — значит найти и дыру, и всё, что оставил взломщик.
Дыра бывает не в самом Битриксе. 21 октября 2026 года вышло исправление двух уязвимостей PHP, языка, на котором работает Битрикс: через них можно выполнить свой код на сервере без входа на сайт. Пока исправление не поставлено, уязвим любой сайт на сервере со старой версией PHP. Обновление Битрикса такую дыру не закрывает, исправление ставят на сервер.
После взлома работают несколько человек:
- владелец магазина решает, закрывать ли сайт и сообщать ли в Роскомнадзор, и меняет пароли от хостинга, домена, почты и кабинетов Яндекса;
- хостинг даёт копию сервера и журналы обращений к сайту;
- разработчик ищет, как вошли, чистит сайт, ставит обновления и проверяет оформление заказа;
- 1С-Битрикс выпускает обновления, пока действует лицензия, а ставит их администратор сайта.
Что сделать в первый час после взлома
1. Сохраните сайт как есть. Не удаляйте подозрительные файлы и не разворачивайте старую копию: по файлам взломщика видно, как он вошёл. Попросите разработчика или хостинг скопировать файлы и базу в нынешнем виде и скачать журналы сервера. Журналы хранятся недолго, на одном из серверов — около двух недель.
2. Закройте сайт, если он опасен для покупателей. Если сайт уводит посетителей на чужие сайты или заражает их устройства, поставьте заглушку. Яндекс Директ сам останавливает показы, когда сайт не отвечает больше 15 минут, но только в кампаниях с мониторингом сайта: в Мастере кампаний он включён всегда, в остальных его включают в настройках кампании. Заглушку робот Директа может принять за работающий сайт, поэтому проверьте, что показы встали, или остановите их вручную.
3. Смените все пароли. Не только от админки: от хостинга и сервера, от каждого администратора Битрикса, от базы данных, почты и учётной записи обмена с 1С. Обновите ключи платёжных систем и служб доставки. Если сайт раньше вёл другой подрядчик, закройте ему доступ к серверу: в одном из магазинов прежние разработчики знали пароль от сервера и оставили в коде лазейку, через которую открывалась корзина другого покупателя.
4. Проверьте список администраторов. В админке Битрикса откройте список пользователей и посмотрите, кто входит в группу «Администраторы». Незнакомых заблокируйте, но не удаляйте: разработчику пригодится дата, когда их завели.
5. Запишите, когда обнаружили взлом. Если могли пострадать данные покупателей, закон о персональных данных отсчитывает сроки уведомления Роскомнадзора с этого момента.
6. Позовите разработчика. Передайте ему копию, журналы и всё, что заметили: какие страницы ведут себя странно и с какого дня.
Как найти дыру и вылечить сайт от вирусов
Лечение сайта от вирусов начинают с поиска входа: если удалить вредоносный код и не закрыть дыру, сайт заразят снова. Разработчик проверит:
- обновления Битрикса, модулей, PHP и веб-сервера, а как их ставить без поломок, описано в статье об обновлении 1С-Битрикс;
- файлы старого шаблона, оставшиеся после переездов;
- служебные файлы, архивы и копии базы в папках сайта;
- файлы, изменённые за последние два месяца, и программы в папке загрузок, где должны лежать только картинки и документы;
- код прежних разработчиков.
Чтобы сайт не взломали снова, включите администраторам двухэтапную авторизацию, то есть вход с одноразовым кодом. После чистки соберите снимок файлов для контроля целостности: Битрикс узнаёт, менялись ли файлы, только сравнивая их с этим снимком. В редакции «Старт» обеих функций нет. Администратора сервера попросите закрыть вход на сервер по паролю и пускать только по ключу доступа, а после переустановки сервера проверьте это снова.
Частые проблемы и решения
Проблема: разработчик нашёл в папке сайта незнакомые файлы. Решение: разберите, что внутри, прежде чем удалять: среди них бывают забытые служебные скрипты. Скрипт восстановления доступа администратора 1С-Битрикс просит удалить сразу после использования. На одном из сайтов такой скрипт пролежал 11 месяцев: любой, кто знал адрес, входил главным администратором. Журналы за прошлые месяцы не сохранились, и узнать, заходил ли кто-то, уже нельзя.
Проблема: резервная копия лежит на самом сайте. Решение: проверьте по прямому адресу каждый архив и копию базы в папках сайта, а не только саму папку. Копии, сделанные вручную перед переездом, уберите с сайта. На одном из сайтов копия базы магазина два года была доступна по прямой ссылке без пароля. Список файлов в папке не открывался, поэтому казалось, что закрыта и копия.
Проблема: восстановиться не из чего. Решение: храните несколько копий сайта и базы вне сервера и проверяйте, что копия разворачивается. Посмотрите и настройки копирования в Битриксе. Если там стоит «хранить одну старую копию», одна неудачная попытка копирования может оставить магазин совсем без копий: Битрикс удаляет неполный архив, а при уборке стирает и предыдущую удачную копию. Разрешите хранить несколько старых копий.
Проблема: перешли на новое решение Аспро, а сайт всё ещё уязвим. Решение: попросите разработчика найти файлы прежнего шаблона и исправить их по инструкции Аспро. Инструкция, как закрыть уязвимость в этих файлах, вышла у Аспро в феврале 2025 года. Но старые файлы с этой уязвимостью нашлись на четырёх сайтах, и все открывались из интернета. Следов взлома на них не было, файлы исправили по инструкции.
Проблема: Яндекс показывает предупреждение, что сайт опасен. Решение: в Вебмастере откройте «Оптимизация сайта → Безопасность и нарушения», там указано нарушение. Когда сайт вылечат, опишите в блоке нарушения, что исправили, поставьте отметку «Нарушение исправлено» и нажмите «Отправить на проверку». Проверка идёт до 30 дней. Если ограничение не снимут, отправить сайт повторно можно только через 30 дней, поэтому отправляйте, когда уверены, что вычистили всё.
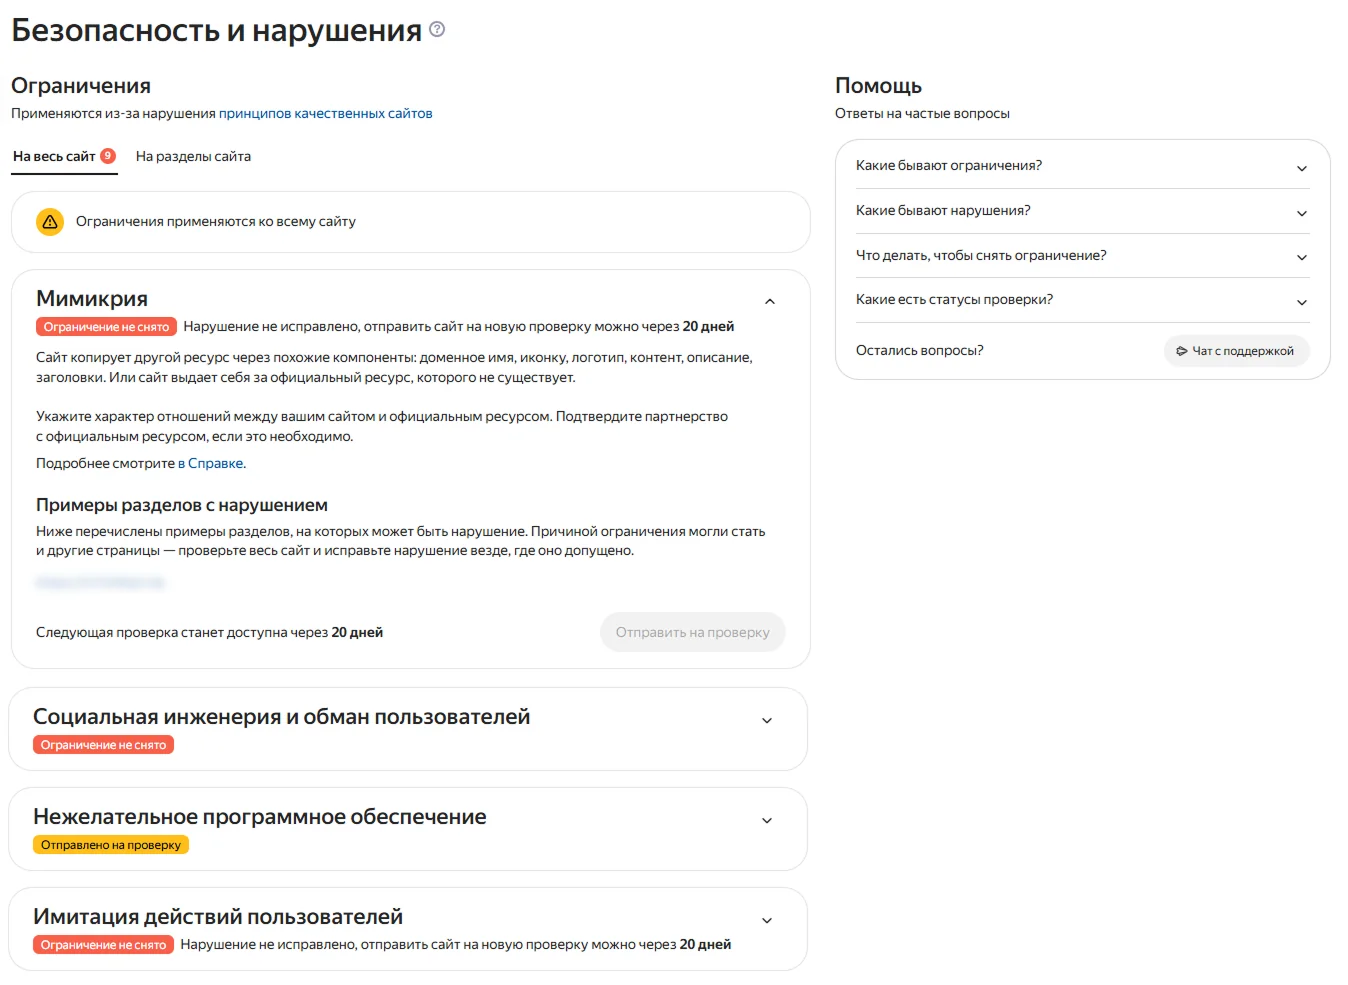
Раздел в Яндекс Вебмастере, пример из справки. Для взлома типичны нарушения «Нежелательное программное обеспечение» и «Неожиданное перенаправление». Скриншот: © Яндекс, справка Вебмастера
Проблема: после включения защиты покупатели видят ошибку. Решение: после каждой новой настройки защиты оформите тестовый заказ и поработайте с фильтром и поиском. Страница оформления сама делает десятки обращений к сайту, и слишком строгая защита от перегрузки принимает покупателя за робота: как это проверить, описано в чек-листе аудита сайта.
Как проверить сайт самостоятельно
Большую часть проверки вы сделаете сами:
- В Яндекс Вебмастере откройте «Оптимизация сайта → Безопасность и нарушения». Если списка нарушений нет, ограничений на сайт тоже нет.
- В админке Битрикса посмотрите, кто входит в группу «Администраторы», и всех ли вы знаете.
- Перейдите на магазин из выдачи Яндекса и дойдите до корзины: переброс на чужой сайт может срабатывать только при переходе из поиска.
- Спросите у разработчика, когда сделана последняя копия сайта и базы и где она лежит. Копия на том же сервере пропадёт вместе с ним.
- Возьмите ключ 1С-Битрикс в админке на странице «Marketplace → Обновление платформы» и посмотрите срок лицензии через проверку ключа: без лицензии обновления безопасности не приходят.
- Запустите сканер безопасности: «Настройки → Проактивная защита → Сканер безопасности», кнопка «Запустить сканирование». Он покажет упущения в настройках. В редакции «Старт» сканера нет.
Если пострадали данные покупателей
Интернет-магазин хранит имена, телефоны и адреса покупателей, и по закону о персональных данных он их оператор. Если данные могли попасть к посторонним, сразу позовите юриста. Когда утечка установлена, статья 21 закона 152-ФЗ обязывает уведомить Роскомнадзор:
- в течение 24 часов — что случилось и почему, какой вред могли причинить людям, какие меры приняли и кто отвечает за связь;
- в течение 72 часов — результаты внутреннего расследования.
Сроки считают с момента, когда инцидент выявили. Данные бывают открыты и без взлома: например, когда в папке сайта лежит служебный файл с почтой и телефонами покупателей и его можно скачать по прямой ссылке без пароля.
Частые вопросы
Можно ли сразу восстановить сайт из резервной копии? Только после того, как нашли дыру, иначе сайт взломают тем же путём. Берите копию, сделанную до взлома, но и в ней может оказаться закладка: 1С-Битрикс пишет, что их включают спустя месяцы. И сначала убедитесь, что такая копия вообще есть.
Хватит ли антивируса или сканера Битрикса? Они помогают найти подозрительное, но что удалять, решает разработчик. Веб-антивирус Битрикса, как пишет сам 1С-Битрикс, не заменяет обычный антивирус. Бывают и ложные тревоги: на одном из сайтов «вредоносным кодом» оказалась защита лицензии модуля бонусной программы.
Возьмёте сайт, если его уже взломали? Да, возьмёмся сразу: найдём, как вошли, вылечим сайт и закроем дыру. Следить за обновлениями, копиями и доступами дальше — это наша поддержка сайта.
Если хотите найти дыры до взлома, закажите аудит сайта: проверим сервер, безопасность и работу магазина. 50 000 ₽, отчёт за 5 рабочих дней.
Взлом
Вирус
Пароли
Резервная копия
Журналы
Обновления
Вебмастер
152-ФЗ
Проактивная защита
Аспро